 By Alan Henderson
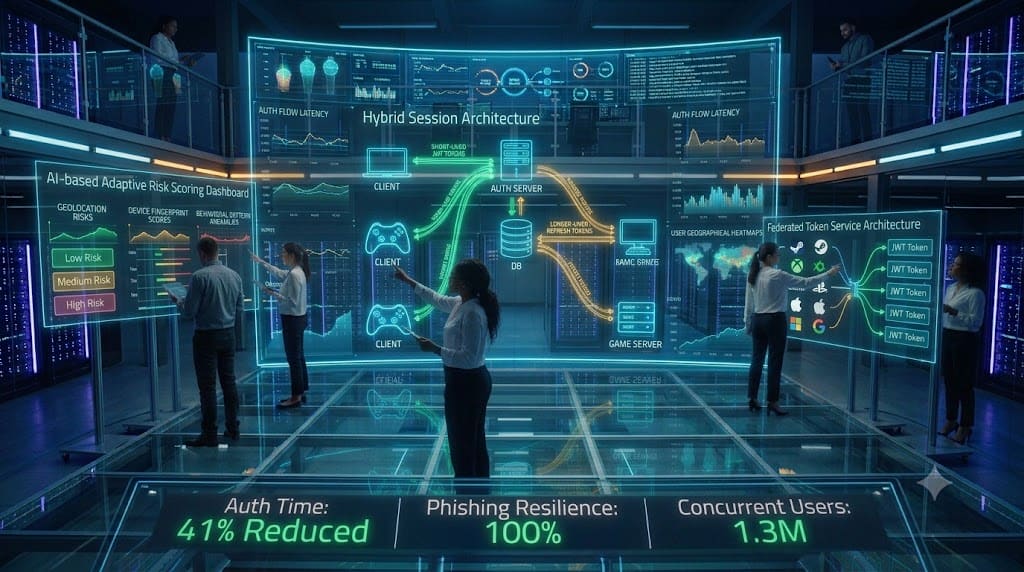
Autentikasi pengguna merupakan gerbang utama yang menentukan pengalaman awal dan keamanan platform slot modern. Artikel ini akan Analisis optimasi proses autentikasi pengguna pada slot.
Manajemen Sesi dan Token: Kunci Kecepatan dan Keamanan
Salah satu keputusan paling krusial dalam optimasi autentikasi adalah memilih arsitektur sesi yang tepat. Platform slot yang menangani transaksi keuangan tidak bisa mengandalkan solusi autentikasi sederhana . Dua pendekatan utama yang umum digunakan adalah sesi berbasis server dan JSON Web Tokens (JWT).
Sesi berbasis server memberikan kontrol penuh karena tim dapat langsung mencabut akses jika akun bermasalah. Namun, pendekatan ini menambah latensi karena setiap permintaan harus memeriksa database. Sementara itu, JWT menyimpan semua informasi sesi dalam token yang ditandatangani secara kriptografis, sehingga server dapat memverifikasinya tanpa mengakses database . Ini sangat menguntungkan untuk game yang membutuhkan respons cepat.
Solusi modern menggabungkan kelebihan keduanya dengan menerapkan JWT berumur pendek (5-10 menit) yang dipasangkan dengan refresh token yang disimpan di sisi server . Ketika JWT kedaluwarsa, refresh token digunakan untuk mendapatkan JWT baru—pada saat itulah sistem memeriksa status akun. Pendekatan hybrid ini memberikan performa JWT untuk operasi rutin sambil mempertahankan kemampuan untuk mencabut akses dalam hitungan menit.
Deteksi dan Pencegahan Ancaman Proaktif
Platform slot yang menangani uang nyata menghadapi risiko serangan siber yang signifikan. Data menunjukkan bahwa 99,9% kompromi akun dapat dicegah dengan autentikasi multifaktor (MFA) . Namun, MFA tidak boleh mengorbankan kecepatan akses.
Solusi cerdas menggunakan autentikasi adaptif yang menilai risiko setiap upaya login berdasarkan konteks. Faktor-faktor seperti lokasi geografis, sidik jari perangkat, pola perilaku, dan reputasi IP dianalisis untuk menentukan tingkat risiko . Skenario berisiko rendah—perangkat tepercaya, IP yang dikenal, pola bermain normal—dilewati tanpa gesekan tambahan. Sebaliknya, situasi berisiko tinggi seperti akses dari negara baru memicu verifikasi tambahan .
Penelitian menunjukkan bahwa pendekatan adaptif ini berhasil mendeteksi spoofing hingga 96% dan memberikan ketahanan phishing 100%, sekaligus mengurangi waktu login rata-rata hingga 41% untuk pengguna sah . Ini adalah keseimbangan sempurna antara keamanan dan kenyamanan.
Selain itu, implementasi token rotation menjadi praktik penting. Setiap kali refresh token digunakan, token lama segera dibatalkan dan token baru diterbitkan. Ini mempersempit jendela waktu bagi penyerang yang mencuri token—dari 30 hari menjadi hanya beberapa detik hingga menit .
Arsitektur Terpadu untuk Skalabilitas Massal
Tantangan autentikasi pada platform slot skala besar adalah mendukung jutaan pemain di berbagai platform. Amazon Game Studios menghadapi masalah serupa ketika harus mengintegrasikan otentikasi dari PlayStation, Xbox, Steam, dan platform lainnya. Solusi mereka adalah membangun Federated Token Service (FTS) yang mengubah token spesifik platform menjadi JWT standar .
Arsitektur ini memungkinkan semua layanan game untuk memverifikasi identitas pemain secara konsisten, tanpa perlu memahami format autentikasi masing-masing platform. Hasilnya, mereka berhasil mendukung lebih dari satu juta pemain bersamaan . Kunci keberhasilannya adalah:
-
Validasi real-time dengan panggilan API langsung ke endpoint validasi setiap platform
-
Rotasi kunci otomatis yang secara periodik mengambil kunci publik terbaru
-
Lapisan keamanan berlapis menggunakan CloudFront, WAF, dan Secrets Manager
Pendekatan serupa juga diadopsi oleh framework game seperti Lares, yang menyediakan dual-token architecture (Session + AuthToken) dan mendukung login Apple, Google, dan Facebook secara native . AuthToken berisi informasi lengkap seperti ID akun, ID server, dan timestamp, memungkinkan gateway untuk memverifikasi token secara independen tanpa kueri database tambahan .
Inovasi: Autentikasi Dompet untuk Platform Slot
Perkembangan menarik dalam optimasi autentikasi adalah adopsi wallet authentication untuk platform slot berbasis Web3. Pendekatan ini menghilangkan kebutuhan akan kredensial tradisional sepenuhnya . Pemain cukup menghubungkan dompet kripto (misalnya MetaMask) dan menandatangani pesan untuk membuktikan kepemilikan.
Dari perspektif pengembang, ini menghilangkan:
-
Penyimpanan kredensial dan kata sandi
-
Proses reset password
-
Alur KYC yang rumit
Dompet menjadi identitas, otorisasi, dan tujuan pembayaran sekaligus . Arsitektur ini sangat cocok untuk slot karena gameplay bersifat stateless antar pemain dan memiliki interaksi yang cepat dan berulang.
Kesimpulan
Optimasi proses autentikasi pada platform slot adalah keseimbangan antara kecepatan, keamanan, dan skalabilitas. Strategi hybrid dengan JWT berumur pendek dan refresh token memberikan performa tanpa mengorbankan kontrol. Autentikasi adaptif berbasis AI memungkinkan MFA yang kuat tanpa mengganggu pengalaman pengguna. Arsitektur terpadu seperti FTS memungkinkan platform untuk diskalakan hingga jutaan pengguna. Sementara inovasi seperti wallet authentication menawarkan jalan baru yang lebih sederhana dan aman.
Pada akhirnya, investasi dalam sistem autentikasi yang tangguh adalah fondasi kepercayaan pemain. Seperti yang ditegaskan oleh pengembang yang membangun platform pembayaran: “Jangan meremehkan tugas ini. Setiap jalan pintas yang Anda ambil kemungkinan akan menyebabkan masalah ketika uang nyata terlibat” .